
51 · 企业与团队落地
权限分层连接器与审计
企业权限要同时回答谁、在哪个项目、能看什么、能做什么、何时授权和怎样追溯。读、写、删、发与生产操作必须分层。
企业权限要同时回答谁、在哪个项目、能看什么、能做什么、何时授权和怎样追溯。读、写、删、发与生产操作必须分层。
本章最终要解决的问题是:企业怎样控制 AI 能看什么、能做什么、出了事怎么追溯?
版本说明:本章原始资料来自不同时间。界面名称、入口、模型、积分、价格、权限、连接器和企业能力如与当前客户端不一致,以当前官方说明、实际界面和企业合同为准。文中的历史数值不作为购买或合规承诺。
这一章怎么学
- 理解问题:企业怎样控制 AI 能看什么、能做什么、出了事怎么追溯?
- 完成练习:权限矩阵、连接器台账、审计清单
企业级应用关注统一身份、组织资产、权限、审计、成本和持续运营。 阅读正文时,把注意力放在任务输入、真实动作、交付文件和人工判断点上。
资料说明:下面的具体步骤、案例和截图根据已收集的第三方教程重组。正文中的第一人称均指原教程作者,不代表曾俊本人的经历或实测;案例数字也不能直接视为官方承诺。
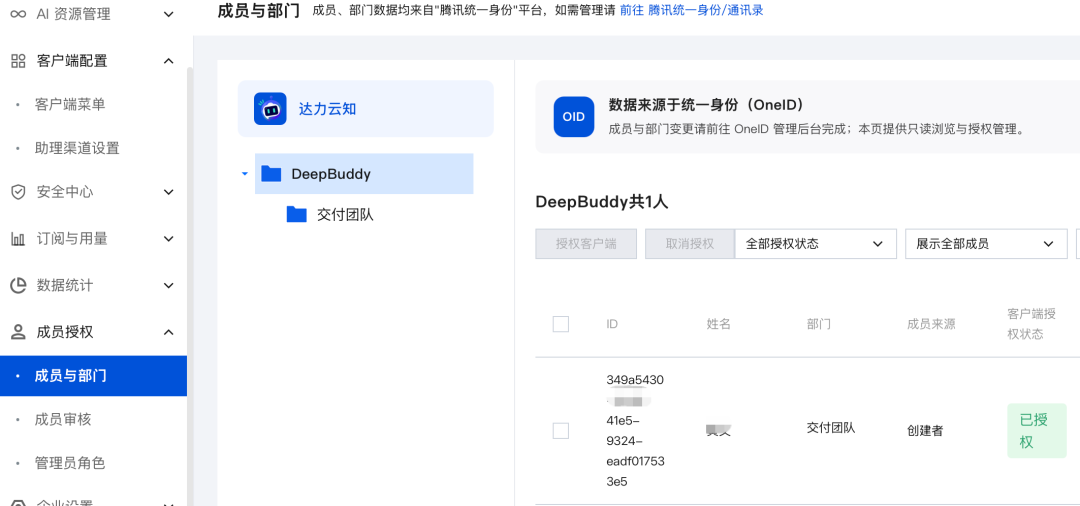
WorkBuddy企业部署实战:权限分层+MCP统一管控 配置2小时管半年 你装完WorkBuddy、拉团队进来用了两周,然后发现:A同事把B同事的连接器配置改了,C把企业智能体的提示词删了,D在沙箱里跑了个不明脚本——你成了全团队的IT客服。这不是工具的问题,是权限没分好。下面这套方案,2小时配完,管半年不翻车。 WorkBuddy企业部署的成本,80%不是装软件的时间,是事后救火的时间。 📍关联 v5.3.3 更新:7月21日版本新增企业智能体身份配置、MCP本地服务、连接器管理页搜索——这些功能让本文方案比两个月前好配得多。 前置条件清单 账号要求:WorkBuddy 旗舰版或专享版(Teams项目功能需企业版) 权限要求:项目创建者或管理员角色
支持的系统版本、芯片架构和安装包大小以当前官方下载页为准。 前置知识:知道什么是MCP连接器(不知道的先去补基础,10分钟) 预估耗时:首次配置约2小时;后续每新增1人约5分钟 本文关联版本:WorkBuddy v5.3.5(2026-07-25),涉及功能自5.0.0起陆续上线 1 创建Teams项目,把「个人用」切换成「团队管」 做什么:建立一个独立的团队项目,把原本散落在个人会话里的工作流收拢到项目级资产库。 怎么做: • 打开WorkBuddy → 左侧「项目」→ 新建项目 → 选「团队协作」模板 • 项目名称建议带日期前缀,如「2026Q3-运营部-AI协作」 • 关键操作:在「外部数据源」里开启腾讯文档接入(v5.3.3新增MCP本地服务支持,文档可直接在项目内预览编辑) 预期结果:项目创建后,左侧出现独立项目入口,内含「任务看板」「资产库(网盘)」「动态时间线」三个子模块。 ❌ 不要复用个人项目——个人项目的权限模型和团队项目完全不同,后期迁移成本极高 ⚠ 如果之前有同事在个人会话里配好了连接器,需要手动在项目里重新授权(连接器权限不跨项目继承) 2 邀请成员,先分"谁进来看"、"谁能改" 做什么:按角色批量邀请成员,避免默认「全员管理员」的灾难。 怎么做:项目 → 设置 → 成员管理 → 邀请链接/直接添加。WorkBuddy的Teams权限分三层(v5.0.0起):项目级 → 任务级 → 资产级。本文建议按5级角色分配(非官方预设,是基于官方三层权限的实操框架): 角色 项目级权限 任务级权限 资产级权限 适合谁 超级管理员 创建/删除项目、改所有配置 全部 全部 IT负责人(1人) 项目管理员 邀请成员、改项目设置 分配任务、看全部 上传/下载/删 部门负责人(2-3人) 任务执行者 看自己参与的项目 执行被分配的任务 只读 一线同事(主力) 只读观察员 看指定项目 只看 只读 管理层/审计(偶尔) 外部协作者 限定的单项目 限定的单任务 限定的单文件 外包/顾问(临时) 📸 可截图保存:5级权限分配表(基于WorkBuddy三层权限的实操框架) 预期结果:每个成员登录后,只能看到自己权限范围内的项目和任务。 ⚠ v5.2.6修复了「权限确认卡片重复弹出」的问题,但如果你还在5.2.0之前的版本,成员每次切换任务都可能弹权限申请——建议先升级 ❌ 别把外包同学放进「项目管理员」——v5.1.0后项目级技能、专家、连接器配置都按角色管控,管理员能改的东西比你想象的多 3 统一管控MCP连接器,从"各自为政"到"中央调配" 做什么:把原本每人自己配的连接器收归项目级统一管理,避免「A配了腾讯文档、B又配了一遍」的重复和冲突。 怎么做:项目 → 设置 → 连接器 → 开启「项目级连接器」开关(v5.1.0新增功能),由超级管理员统一配置高频连接器:
- 腾讯文档(v5.3.3新增MCP本地服务,支持桌面端直接编辑预览)
- 企业微信/QQ(如团队有内部通知需求)
- 腾讯网盘知识库(v5.1.0起支持子功能开关,可精细管控) 预期结果:成员在自己的任务里调用连接器时,看到的只有管理员已配置且对其开放的选项。 ⚠ v5.2.6修复了「MCP连接器工具调用超时读不到配置」的问题,但长任务(>30分钟)仍可能触发超时——建议拆成多个短任务 ❌ 不要给全员开「完全访问权限」——v5.1.1修复了「完全访问权限会话仍走沙箱执行」的问题,但安全策略下沙箱拦截仍可能误伤正常操作 4 企业智能体配置,给不同角色发不同的"AI助手" 做什么:利用v5.3.3新增的企业智能体能力,为不同角色配置专属智能体,避免所有人共用一个通用助手导致的提示词混乱。 怎么做:项目 → 企业智能体 → 新建智能体 → 配置身份(名称/头像/角色描述)。按角色建3个起步: • 「数据分析师」——专门处理报表、数据提取任务 • 「文案助手」——专门处理内容生成、润色任务 • 「代码助手」——专门处理技术相关任务(如有开发同事) 每个智能体独立配置:欢迎语、推荐问题、绑定的Skill/连接器范围。 预期结果:成员@智能体时,系统自动按角色匹配,不会出现「让文案助手去跑代码」的错位。 ⚠ v5.3.3企业智能体刚上线,v5.2.2曾修复「企业Skill更新后本地内容仍为旧版」的问题——如果智能体绑定的Skill有更新,建议让成员手动刷新或重启客户端 ❌ 别在一个智能体里塞太多Skill——v5.1.0新增了「工具循环检测黑名单」,Skill过多可能触发异常调用拦截 5 安全策略收口,把「事后救火」变成「事前拦截」 做什么:配置安全中心的沙箱策略和审计日志,让风险在发生前就被拦住。 怎么做:设置 → 安全中心 → 沙箱安全开关(v5.0.2起支持快速调整文件读写拦截策略),建议配置: • 开启「binaries目录写保护」(v5.1.1新增,阻断潜在逃逸攻击链) • 开启「文件修改自动备份」(v5.3.5新增,误删可恢复) • 沙箱黑白名单可视化配置(v5.1.0新增,成员申请权限时能看到具体拦截原因) 设置 → 审计日志 → 开启「系统级工具开关审计」(v5.1.0新增,谁改了安全设置,留痕可查) 预期结果:成员执行涉及文件系统/网络的操作时,沙箱按策略拦截或放行,异常操作在审计日志里可追溯。 ⚠ v5.1.0-v5.1.1密集修复了多项沙箱权限联动问题,如果安全开关和权限模式配反了,可能出现「该拦的没拦、不该拦的拦了」——建议配完后用一个测试账号完整跑一遍日常任务流 ❌ 不要关沙箱——v5.1.1修复的「沙箱通配符跨目录边界绕过」说明安全风险真实存在,关沙箱等于裸奔 效果验证 配完以上5步,用以下方法验收:
- 权限验证:用「任务执行者」角色的账号登录,确认看不到项目设置、改不了连接器配置、只能读不能删资产库文件
- 连接器验证:在同一个项目里发起一个需要腾讯文档的任务,确认连接器正常调用、文档正确回写到资产库
- 安全验证:在测试账号里尝试访问~/.workbuddy/binaries目录下的文件,确认沙箱拦截并弹出申请卡片 如果第3项没拦住 → 检查安全中心沙箱开关是否开启 + 权限模式是否为「完全访问」以外的选项。 进阶与避坑 配完之后可以尝试的2个高阶用法: • 项目资产库(网盘)的版本历史功能(v5.0.0起支持),重要文件开启版本追踪,误删误改可回滚 • 自动化任务+项目级专家配置(v5.1.0起支持按角色管控编辑能力),把重复性工作流封装成团队共享的自动化任务 长期使用中的3个坑: 💀致命:有人升级客户端后,旧版本配置的连接器授权失效——v5.2.3修复过「connector卡死error状态后无法被新token救回」的问题,但建议每次大版本更新后统一重配一遍关键连接器 ⚠重伤:企业策略user-check 401误触发全局登出(v5.2.6修复)——如果团队成员频繁被踢出登录,检查企业策略配置是否为最新版 🔶轻伤:MCP连接器快速切换时开关闪回(v5.2.6修复)——如果还遇到,避免在短时间内连续开关多个连接器 替代方案:如果你的团队已经在用钉钉/飞书,且WorkBuddy的Teams协作功能覆盖不到你的需求——可以考虑WorkBuddy+私有化飞书OpenAPI自定义Host对接(v5.1.1新增,旗舰/专享版可用),不用两边切换。 什么情况下你不需要这套方案? 如果你团队不到5个人、只用WorkBuddy做个人助手、不涉及团队协作和共享连接器——这套方案对你来说太重了。个人版的默认设置足够用,折腾项目权限反而增加学习成本。等你团队扩到10人以上、开始共用文档和连接器的时候,再回来按这套方案配。 有人说小团队不需要分这么细——但我的观察是,5个人以上的团队,权限问题在第三周准时出现。你遇到过更离谱的权限翻车吗?评论区说说,帮其他人避一避。 —— 硅基智见 · 企业部署观察 灵魂拷问 你团队用WorkBuddy遇到的最大管理难题是? A.权限混乱B.MCP配不好C.模型选不对D.还没遇到 📌下期预告:WorkBuddy+腾讯文档+MCP本地服务的完整协作链路——从「文档在云端」到「AI直接在桌面改文档」,配置路径和翻车点全拆解。 配完权限和MCP管控的IT管理员,不是在"防人",是在给自己买时间——不用再当全团队的IT客服,才能去想真正重要的事 这篇文章从选题、查Changelog到成文花了很长时间。如果它帮你理清了企业部署的权限逻辑、避开了至少一个坑,下面的互动就是对我最大的鼓励。 觉得对,就帮我传出去 你的判断,值得被更多人看到 🔭 关注「硅基智见」 帮你筛掉 90% AI噪音 不追热点,不堆数据,认真思考AI的落地价值 📊 AI来了 决策怎么定 ⚙ 今天就能 让AI替你干活 🔮 90%AI信息 都是噪音 ⚠ 别人替你 交过的学费
把这一章真正跑一遍
下面这条任务可以直接放进 WorkBuddy。先用脱敏副本练习,确认无误后再替换成正式材料。
生成角色—数据—动作权限矩阵和连接器台账。删除、外发、付款、审批、发布和生产写入默认人工确认;平台当前不支持的控制标为治理缺口。
本章完成后,应留下这些结果:
- 权限矩阵 已生成、能打开,关键内容能回到输入材料。
- 连接器台账 已生成、能打开,关键内容能回到输入材料。
- 审计清单 已生成、能打开,关键内容能回到输入材料。
最后再看一遍实际文件和变更记录。删除、覆盖、外发、发布、付款、审批和生产写入继续由有权限的人确认。遇到材料冲突、权限不足或外部状态不确定,让任务停下并列出待处理问题。
AI 办公产品教程 · 完整版